Seguridad
Acceso hasta el nivel de una sola página. Los datos, donde tú decides.
Permisos y registro de accesos en todos los productos, etiquetas de confidencialidad para páginas y reuniones, y la opción de tenerlo todo en tu propio servidor dentro de una red aislada.
01 · Compartir fuera
Un enlace público protegido con código PIN
Una página se puede abrir por enlace para personas ajenas al equipo, y bloquear con un código.
Código PIN en el enlace público
Cinco dígitos: los tuyos o aleatorios con un botón. El código se puede cambiar o eliminar en cualquier momento.
02 · Registro de auditoría
Mira quién abrió, quién cambió y a quién se le denegó el acceso
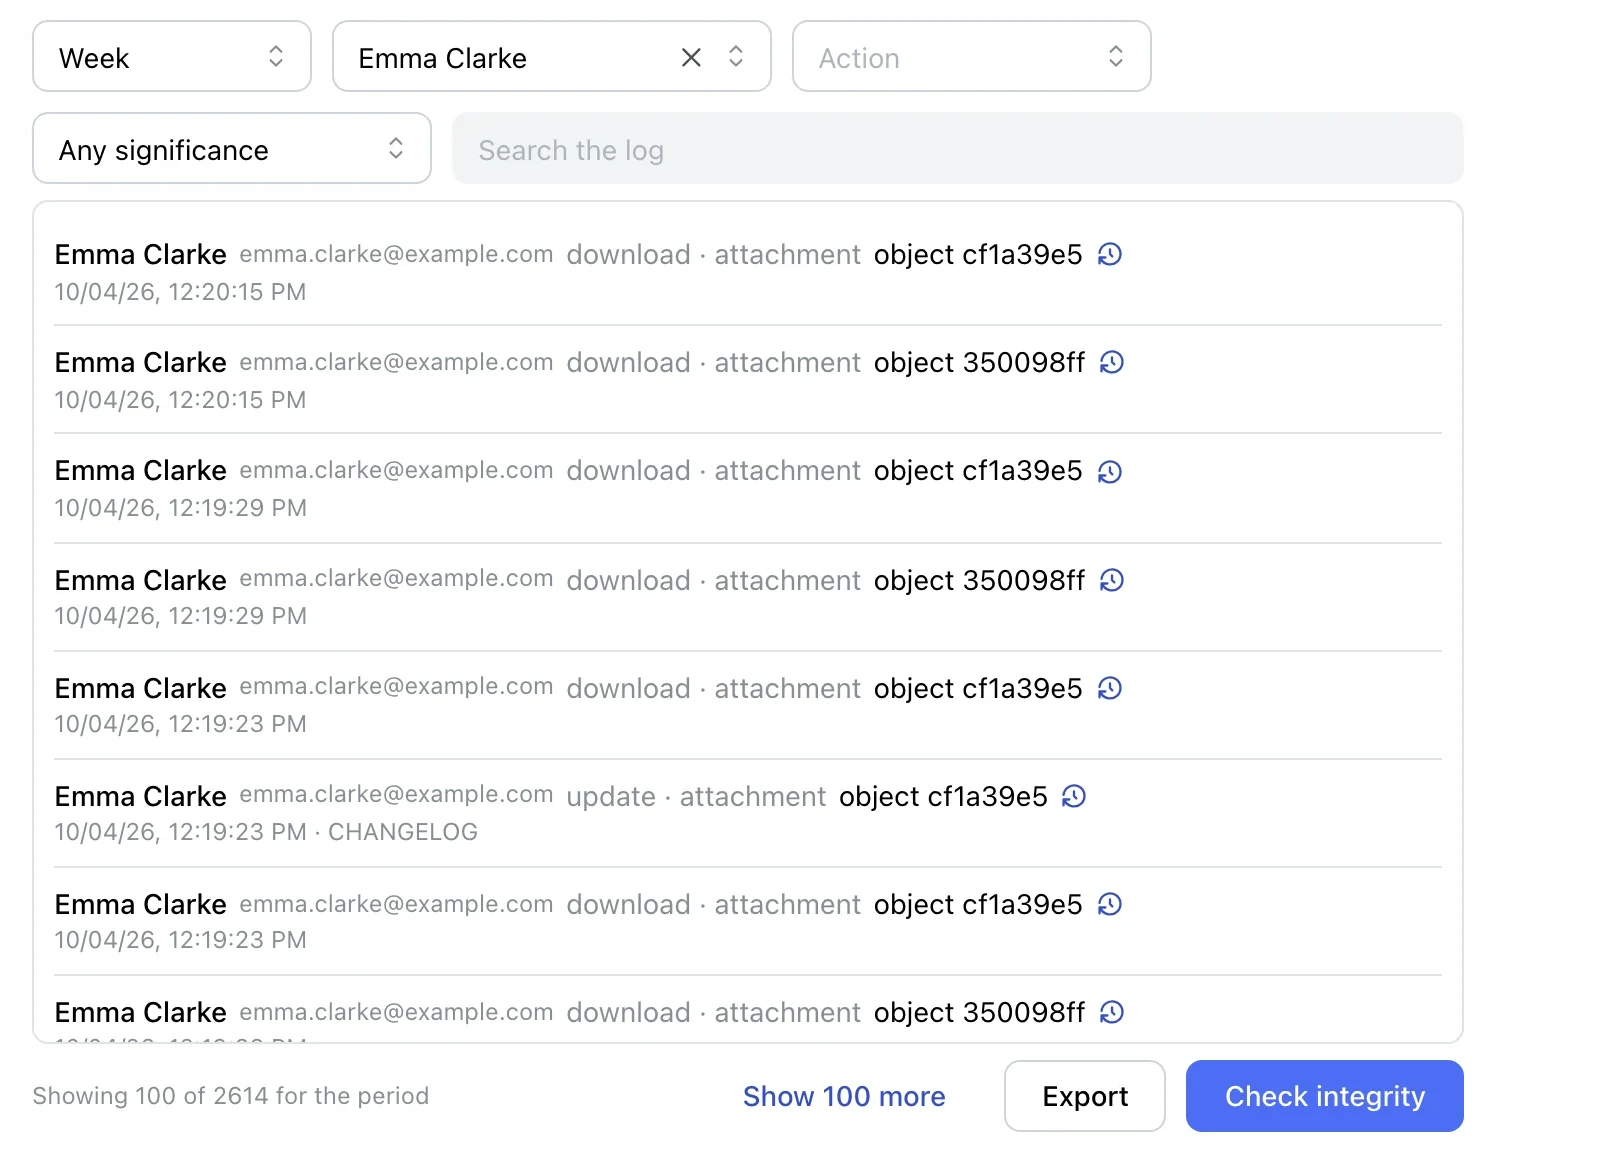
Cada página tiene su propia auditoría. En tu propio servidor hay además un registro de todo el servidor con filtros, exportación y comprobación de integridad.
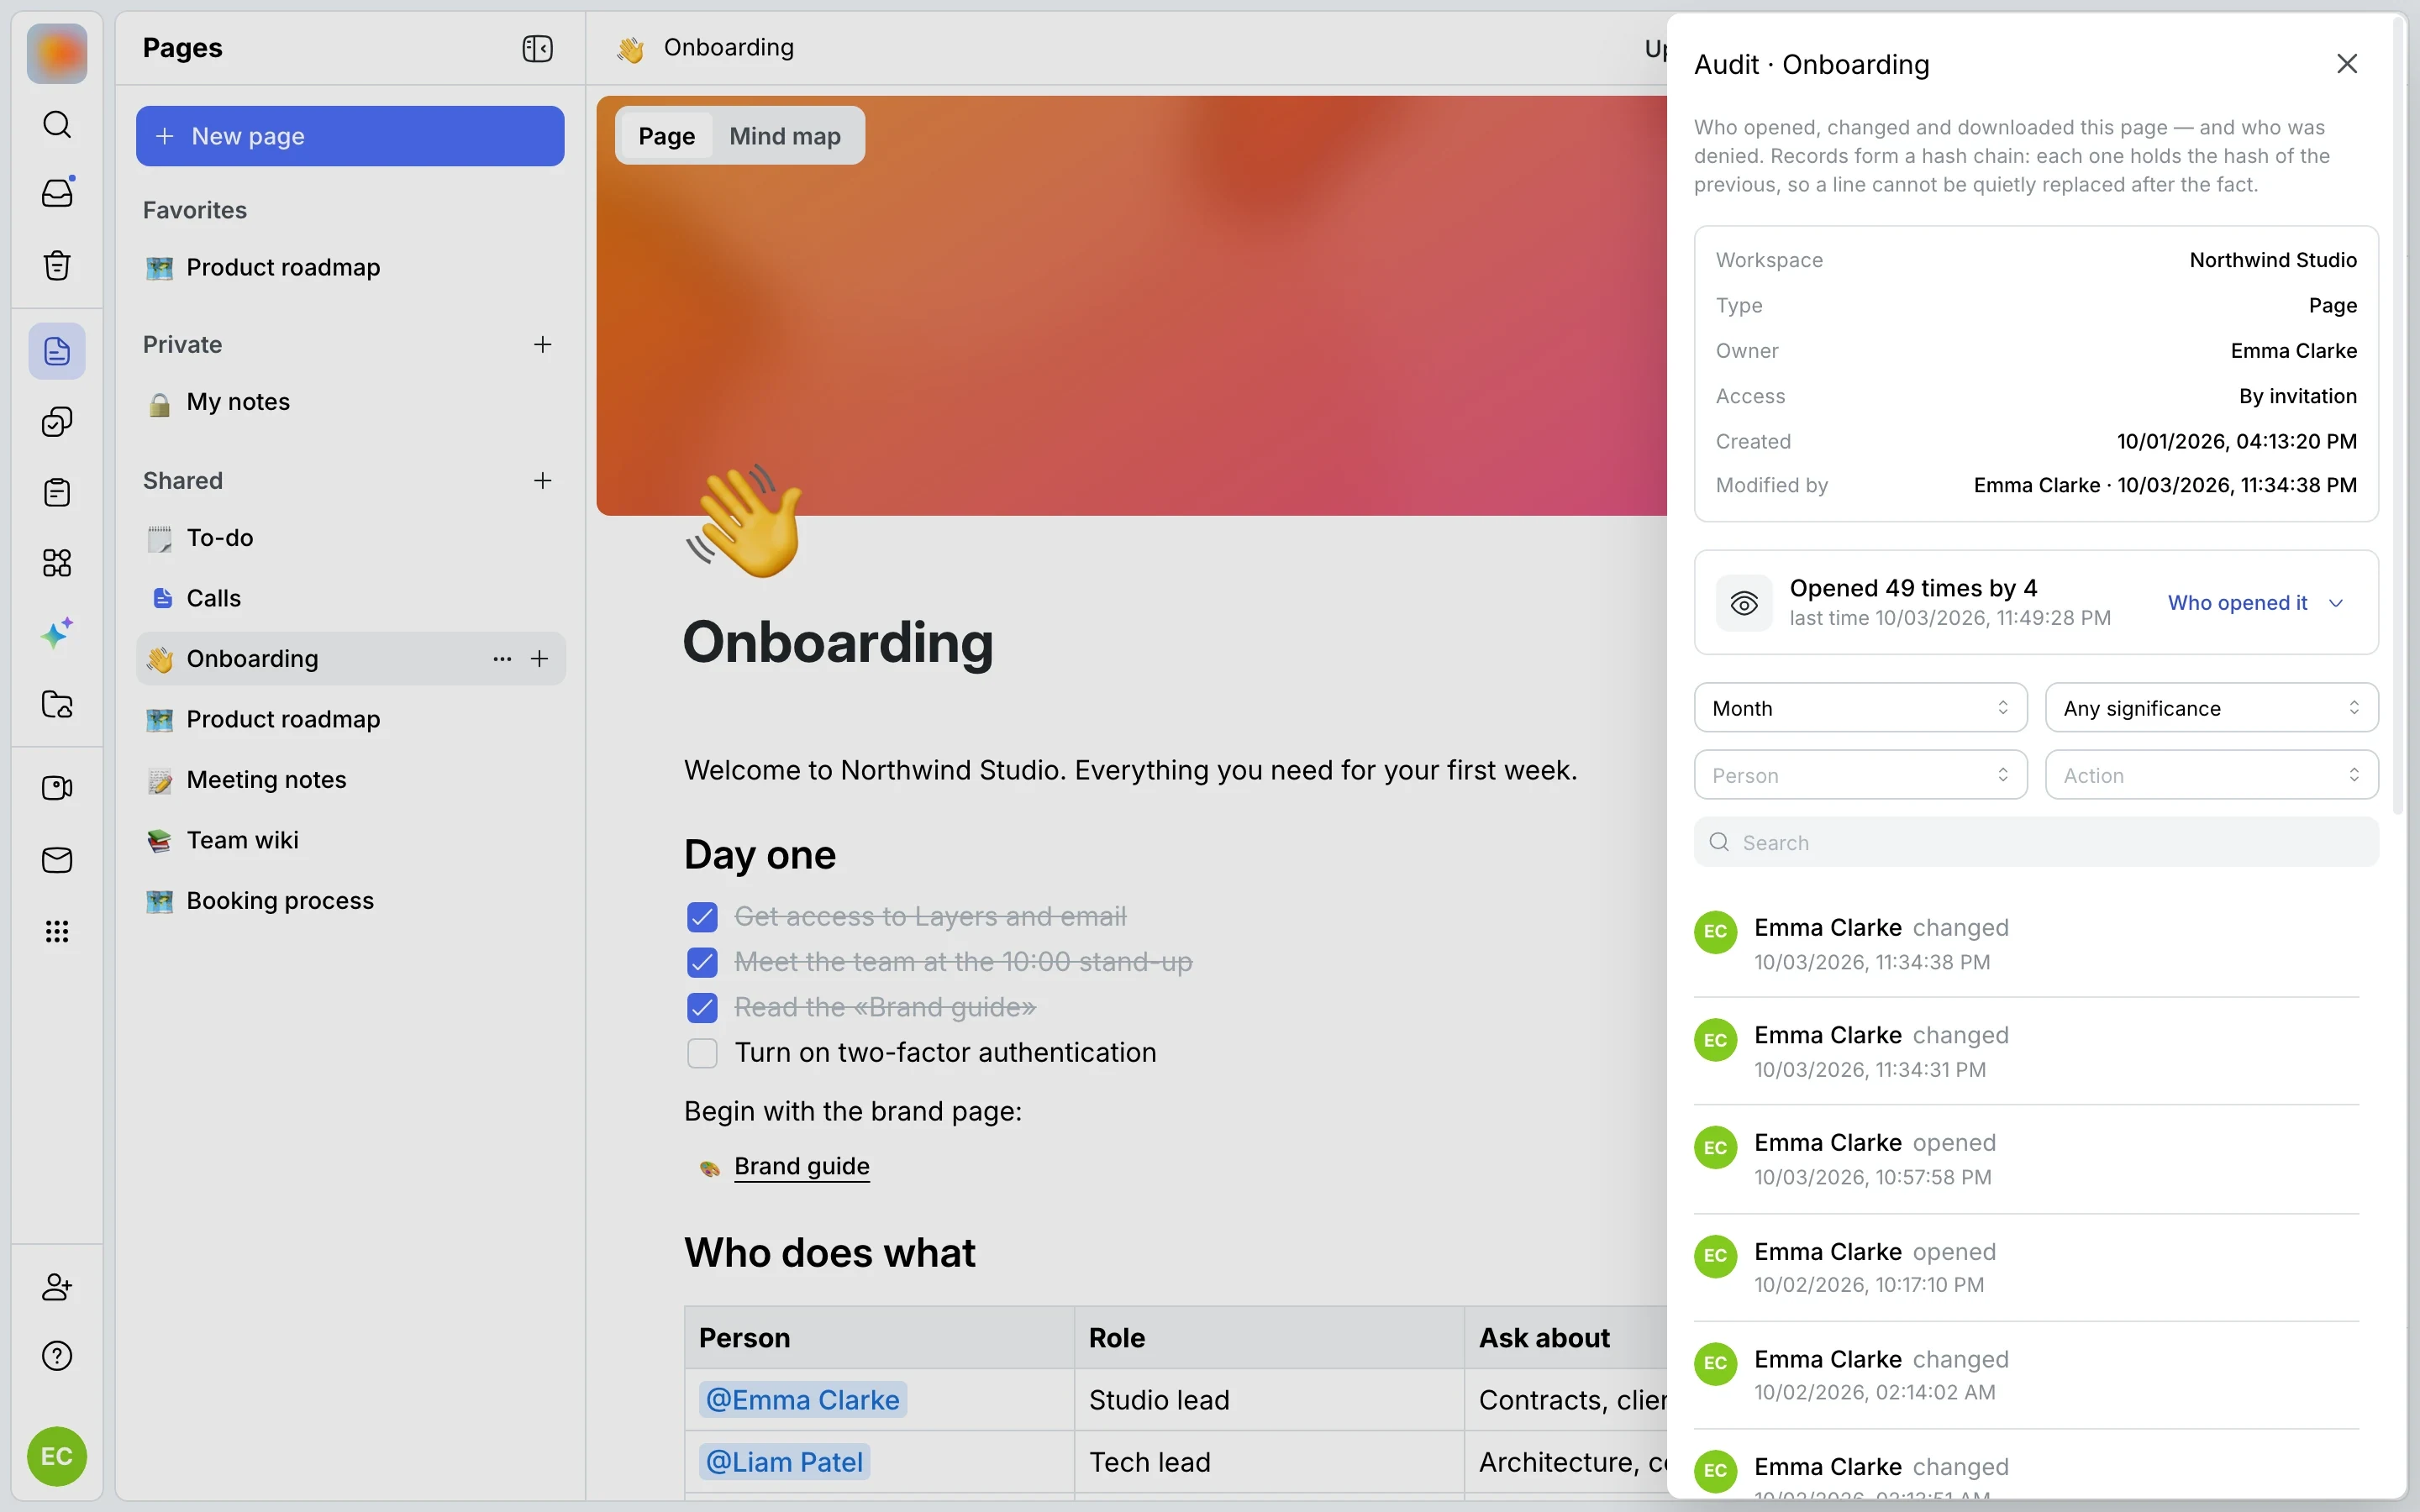
Quién abrió la página
Cuántas veces se abrió y cuántas personas, quién cambió qué y cuándo. Filtros por periodo, personas y acciones.
A quién se le denegó el acceso
El registro del servidor tiene un filtro de accesos denegados: quién, a qué carpeta o adjunto y cuándo.
Exportación y comprobación de integridad
La exportación guarda el registro del periodo seleccionado. La comprobación de integridad verifica la cadena de hashes, que se activa en la configuración del servidor.
03 · Inicio de sesión
Quién inicia sesión y cómo
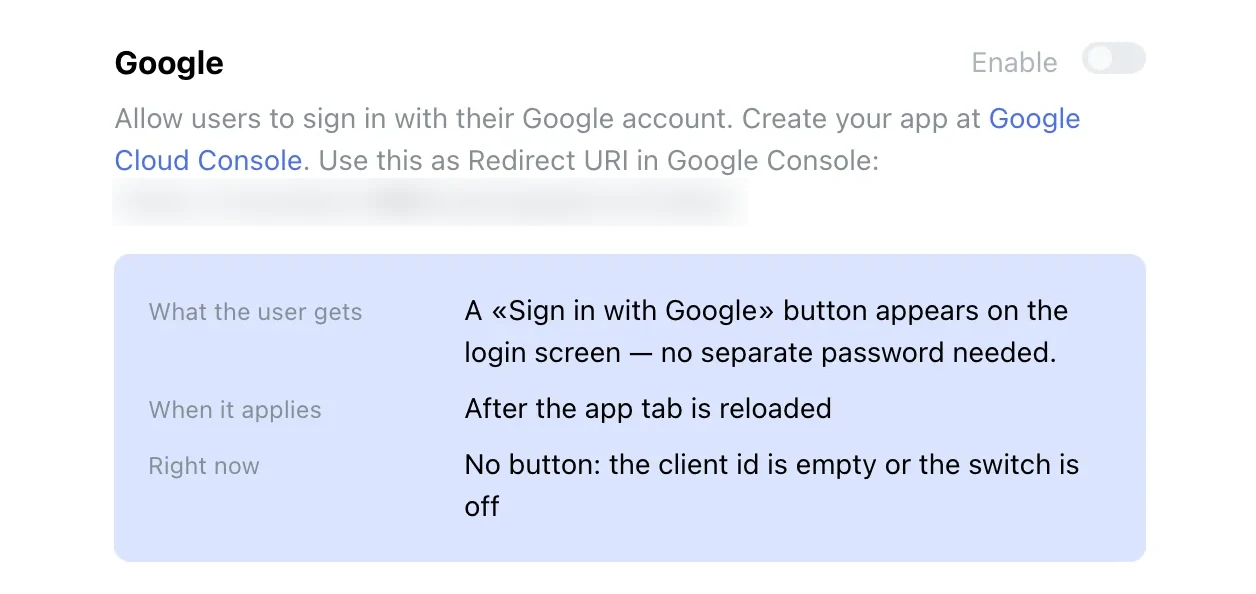
Inicio de sesión con servicios conocidos, acceso cortado con un botón y tokens con acceso limitado y fecha de caducidad.
El acceso se corta con un botón
La ficha de una persona en el panel del servidor: sesiones con dirección y caducidad, cortar sesiones y desactivar el acceso.
Tokens de API con acceso limitado y fecha de caducidad
Solo lectura, o lectura y escritura. Caducidad de 7 días a un año, o nunca.
Todo lo que protege tus datos
Acceso
- Roles: propietario, copropietario, administrador, miembro, invitado
- Acceso a un objeto: ver, editar o completo
- Permisos heredados, equipos y grupos
- Invitaciones con rol, caducidad y límite
Confidencialidad
- Etiquetas para páginas y reuniones: solo participantes · necesidad de conocer · toda la organización · sin restricciones
- Una etiqueta puede bloquear la grabación de reuniones
- …el análisis de reuniones por una IA externa
- …y los enlaces públicos
- Códigos PIN y códigos de un solo uso
Registro de auditoría
- Quién abrió, cambió o descargó
- A quién se le denegó el acceso
- Un registro de acciones de los usuarios
- Exportación del registro a CSV
- Una cadena de hashes contra la manipulación; se activa en la configuración del servidor
Inicio de sesión
- Google, Yandex, VK, Gosuslugi; Apple en la aplicación para Mac
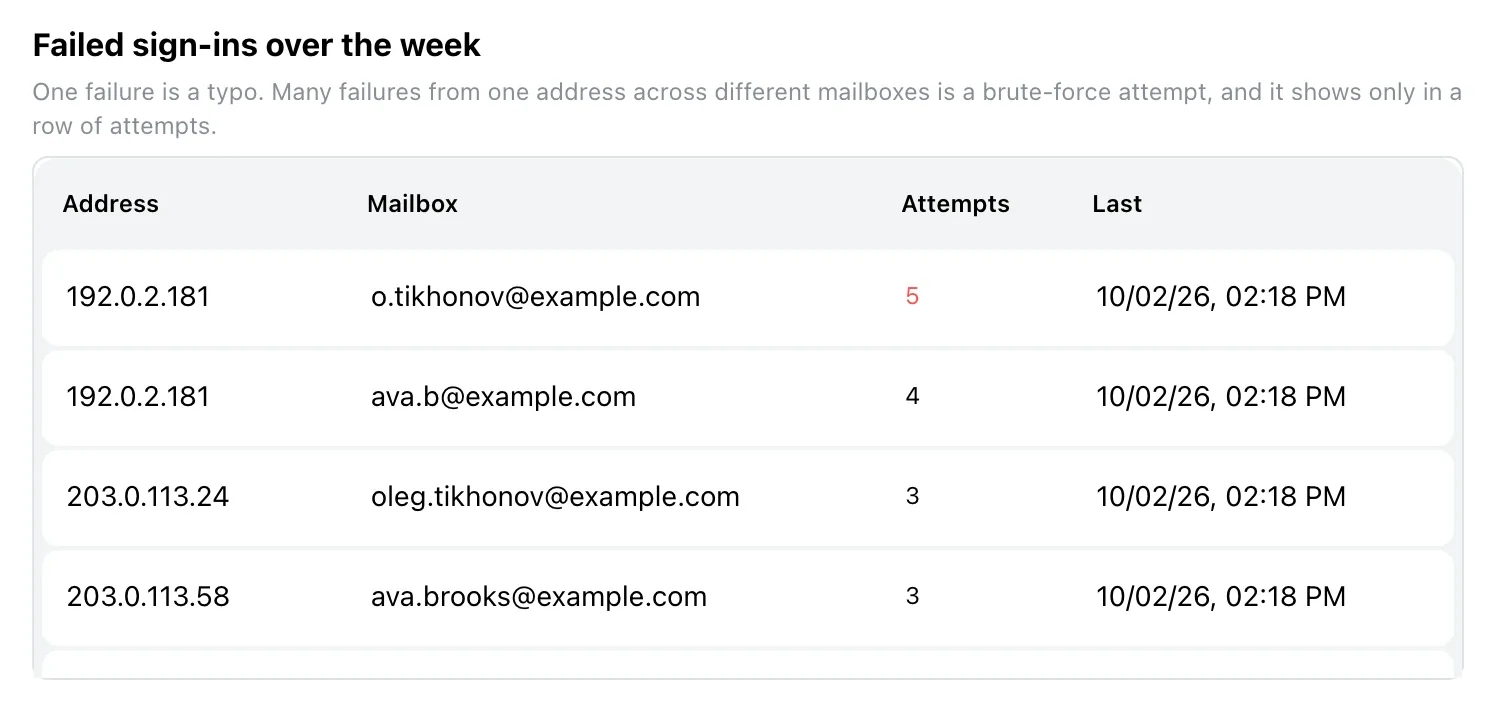
- Los administradores cortan sesiones, bloquean el inicio de sesión y ven los intentos fallidos
- Tokens de API: solo lectura o lectura y escritura, con fecha de caducidad
Almacenamiento
- Los secretos se cifran (AES-GCM)
- Servidor propio: datos, archivos e IA se quedan dentro de tu red
- Almacenamiento local o S3
Compilación
- Detección de filtraciones de secretos
- Un inventario de dependencias (SBOM)
- Un escáner de vulnerabilidades
En el navegador, en el escritorio, en el teléfono o en tu propio servidor
Preguntas frecuentes
¿Puedo mantener las conversaciones de las reuniones lejos de una IA externa?
Sí. Las etiquetas «solo participantes» y «necesidad de conocer» no envían la conversación a un modelo externo: la transcripción y el análisis de la reunión no se ejecutan. «Solo participantes» además bloquea la grabación.
¿Dónde se guardan los datos?
En la nube de Layers o en tu propio servidor: tú eliges.
¿Hay SSO mediante SAML, LDAP o SCIM?
Todavía no. Se inicia sesión con contraseña o con Google, Yandex, VK y Gosuslugi.
Reúne el trabajo de tu equipo en Layers
Empieza gratis en la nube, hasta 20 personas y sin límite de tiempo, o instala Layers en tu propio servidor.